Dünyada siber güvenlik alarmı: e-Devlet için açıklama geldi
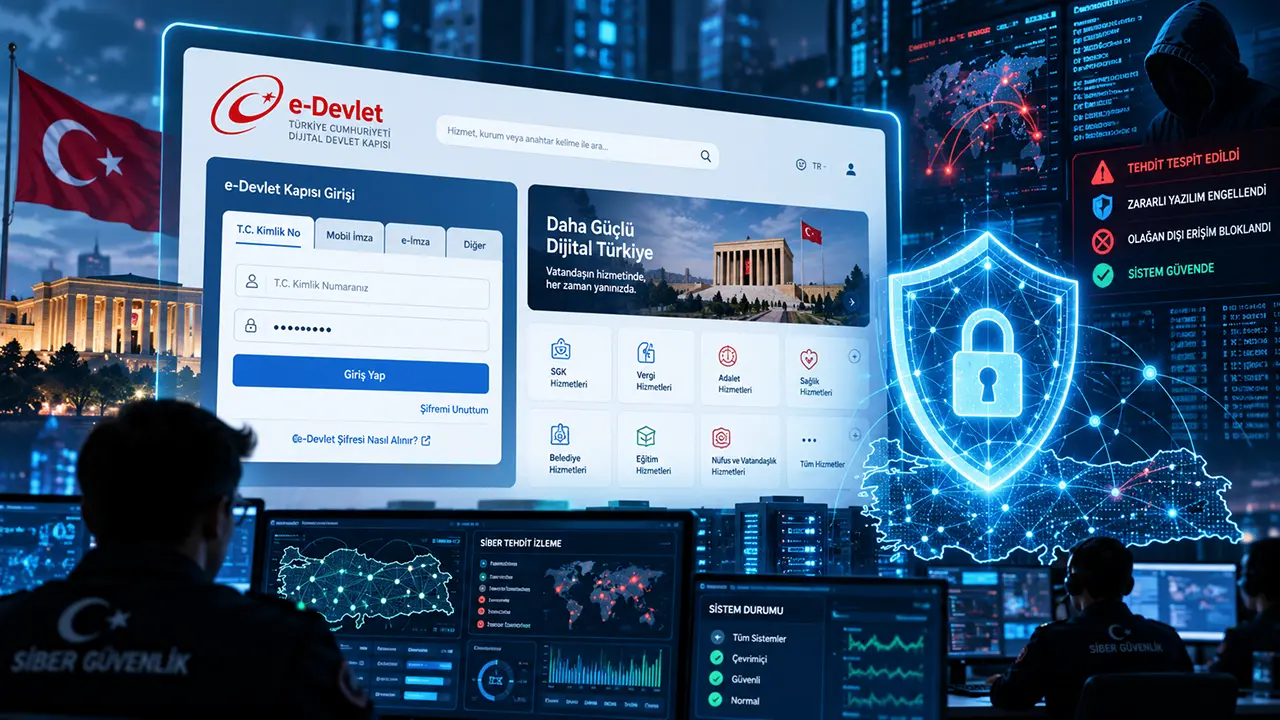
Dünya genelinde milyonlarca internet sitesini etkileyebilecek iki kritik güvenlik açığı tespit edildi. Siber Güvenlik Başkanlığı, kullanıcı adı ve şifre olmadan sistemlere müdahaleye olanak tanıyabilen açıklar nedeniyle Türkiye genelinde güvenlik taraması başlattı. 69 milyondan fazla kullanıcısı bulunan e-Devlet Kapısı'nda yapılan kontrollerde ise hizmetlerin güvenliğini etkileyen bir sorun saptanmadığı açıklandı.
Dünya genelinde milyonlarca internet sitesi ve kurumsal uygulamada kullanılan PHP yazılımında, siber saldırganların kullanıcı adı veya şifreye ihtiyaç duymadan sistemlere müdahale etmesine imkân tanıyabilen iki kritik güvenlik açığı ortaya çıkarıldı. Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, Türkiye’deki kamu kurumları ve özel sektör kuruluşlarını etkileyebilecek risklere karşı ülke genelinde güvenlik çalışmaları başlattı.
Uluslararası alanda PHP2Shell olarak adlandırılan güvenlik açıkları, saldırganların gerekli koşullar oluştuğunda savunmasız sunucularda uzaktan kod çalıştırmasına ve sistemdeki hassas verilere erişmesine yol açabiliyor.
21 Ekim’de kamuoyuna açıklanan ve CVE-2026-109618 ile CVE-2026-109619 kodlarıyla tanımlanan açıkların her ikisi de 10 üzerinden 9,2 kritik risk puanına sahip.
e-Devlet’te güvenlik sorunu tespit edilmedi
Gelişmelerin ardından 69 milyonu aşkın kullanıcısı bulunan e-Devlet Kapısı’nın güvenliği de incelemeye alındı. Siber Güvenlik Başkanlığı, gerçekleştirilen teknik kontrollerde söz konusu açıkların platformdaki kamu hizmetlerinin güvenliğini ve sürekliliğini olumsuz etkilediğine ilişkin herhangi bir bulguya rastlanmadığını açıkladı.
Başkanlık, vatandaşlara yönelik açıklamasında şu ifadeleri kullandı: “Vatandaşlarımız, e-Devlet Kapısı üzerinden sunulan kamu hizmetlerinden güvenli ve kesintisiz şekilde yararlanmaya devam ediyor.”
Açıklamada, e-Devlet Kapısı’nın kişisel bilgileri tek bir merkezde toplamak yerine ilgili kamu kurumlarının sistemleriyle güvenli bağlantılar kurarak hizmet sunduğu belirtildi.
Platformun çok katmanlı güvenlik önlemleriyle korunduğu, sistemlerin 7 gün 24 saat izlendiği ve düzenli güvenlik testlerinin sürdürüldüğü bildirildi.
Kamu kurumlarına ve şirketlere güncelleme uyarısı
Siber Güvenlik Başkanlığı, PHP altyapısını kullanan kamu kurumları ve özel sektör kuruluşlarından sistemlerini gecikmeden kontrol etmelerini istedi. Özellikle eski yazılım sürümlerinin ciddi güvenlik riskleri taşıdığına dikkat çekildi.
PHP yazılımını geliştiren ekip tarafından güvenlik açıklarını gidermek amacıyla 21 Ekim’de güncellemeler yayımlandı. Kurumların etkilenen sistemlerini güvenli sürümlere yükseltmesi gerektiği vurgulandı.
Başkanlık ayrıca internet üzerinden erişilebilen kritik sistemlere yönelik güvenlik kontrollerinin artırılmasını ve gerekli olmayan dış erişimlerin sınırlandırılmasını önerdi.
Türkiye genelinde güvenlik taraması sürüyor
Siber Güvenlik Başkanlığı’nın koordinasyonunda yürütülen çalışmalar kapsamında, kamu kurumları ve ilgili kuruluşlar olası tehditlere karşı bilgilendirildi. Siber Olaylara Müdahale Ekipleri ile koordineli biçimde ülke genelinde ağ taramaları ve teknik izleme çalışmaları yürütülüyor.
Çalışmaların amacı, güvenlik açıklarından etkilenebilecek sistemleri belirlemek ve olası saldırılara karşı gerekli önlemleri almak.
TR724 Patreon
Bağımsız haberciliğe destek olun
TR724, okurlarının katkısıyla yayın yapıyor. Patron olarak bu haberi ve yenilerini mümkün kılın.